Claude Desktop: luka z git.exe na Windowsie
Claude Desktop na Windowsie przed wersją 1.8089.0 uruchamiał podrzucony git.exe z folderu projektu. Co zrobić teraz i jak bezpiecznie otwierać cudze repo.
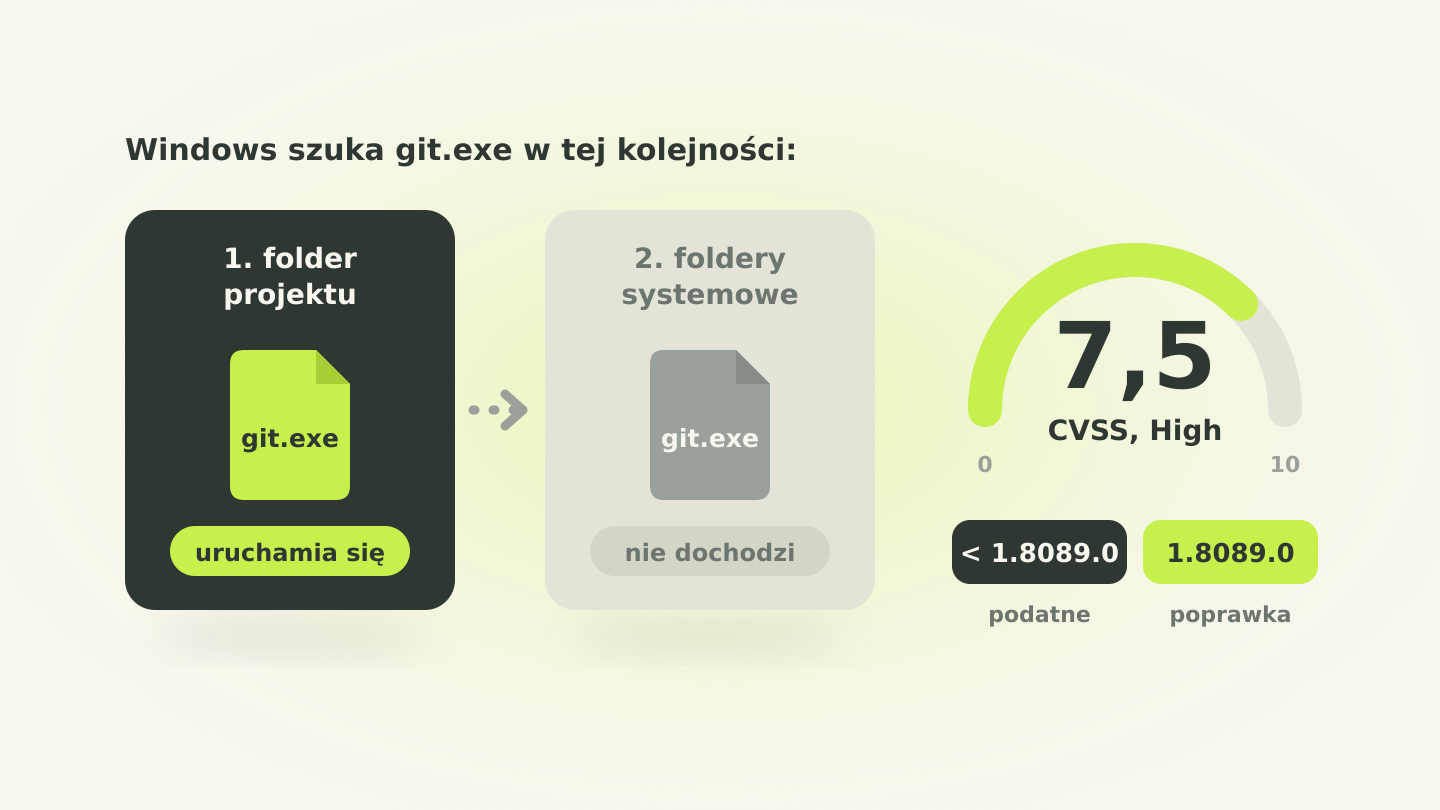
Claude Desktop na Windowsie w wersjach starszych niż 1.8089.0 mógł sam uruchomić podrzucony plik git.exe z folderu otwartego projektu. Wystarczyło otworzyć w aplikacji sklonowane repozytorium, w którym ktoś umieścił taki plik. Anthropic opisał błąd 13 października w oficjalnym komunikacie bezpieczeństwa jako CVE-2026-88066, z oceną High (wysoka) i wynikiem 7,5 na 10 w skali CVSS, którą mierzy się powagę luk w oprogramowaniu. Poprawka jest w wersji 1.8089.0. Jeśli masz włączone automatyczne aktualizacje, poprawkę już masz. Jeśli aktualizujesz ręcznie, zainstaluj najnowszą wersję.
Co dokładnie się działo
Plik wykonywalny to program, który komputer może uruchomić. Na Windowsie rozpoznasz go po końcówce .exe: dwukrotne kliknięcie albo wywołanie przez inną aplikację uruchamia zapisany w nim kod. git.exe to zwykle Git, czyli narzędzie, które zapisuje historię zmian w projekcie i z którego korzystają niemal wszystkie programy do pracy z kodem.
Claude Desktop wywoływał Gita, podając samą nazwę git.exe, bez pełnej ścieżki do miejsca, w którym Git jest naprawdę zainstalowany. Według Anthropic aplikacja używała do tego funkcji uv_spawn, a ta w takiej sytuacji przeszukuje najpierw bieżący katalog roboczy, a dopiero potem katalogi systemowe. Bieżącym katalogiem był folder otwartego projektu. Jeśli leżał w nim plik o nazwie git.exe, uruchamiał się właśnie on, a nie prawdziwy Git.
Komunikat podkreśla, że poza samym otwarciem projektu nie trzeba było niczego więcej klikać. Anthropic nazywa to wprost zdalnym wykonaniem kodu, czyli sytuacją, w której na Twoim komputerze działa cudzy program, a drogą ataku może być łańcuch dostaw, na przykład sklonowane repozytorium.
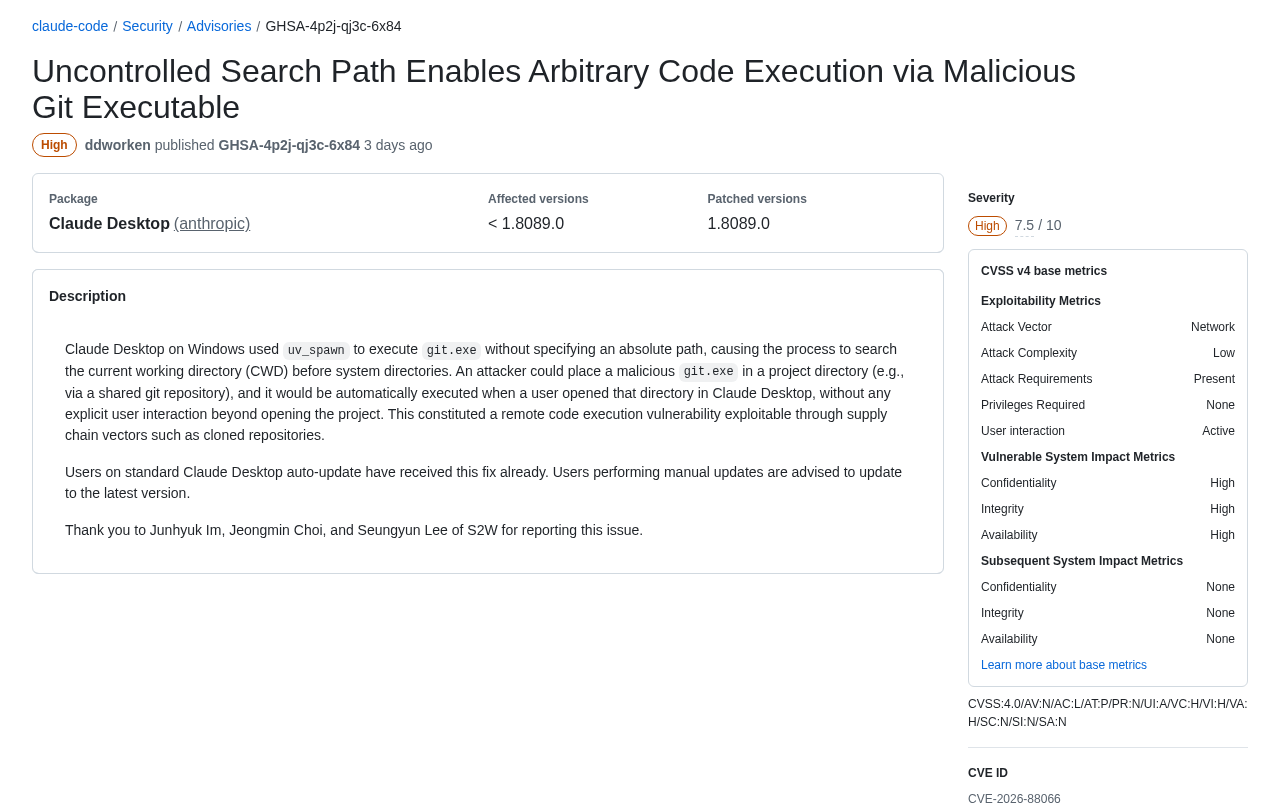
Na zrzucie widać pełną kartę błędu: wersje podatne, wersję z poprawką, ocenę w skali CVSS 4.0 i podziękowania dla zgłaszających.
Dlaczego sklonowane repozytorium to ryzyko
Repozytorium to folder z plikami projektu, a sklonowanie go kopiuje na dysk wszystko, co autor tam wrzucił, także pliki .exe, których w zwykłym projekcie nie powinno być. Scenariusz ataku jest więc prosty: ktoś publikuje „gotowy szablon aplikacji” albo „przykład do poprawienia”, a Ty go klonujesz i otwierasz w Claude Desktop, żeby asystent pomógł Ci go zrozumieć. W tym momencie uruchamia się cudzy program z Twoimi uprawnieniami, czyli z takim samym dostępem do plików jak Ty.
Dotyczy to szczególnie osób, które budują aplikacje metodą vibe codingu. Otwieranie cudzych projektów, żeby agent AI coś w nich przerobił, to codzienność, a mało kto przegląda wcześniej listę plików.
Ocena wynosi 7,5, a nie więcej, bo skala CVSS bierze pod uwagę, że ofiara musi sama wykonać konkretny krok, czyli pobrać i otworzyć projekt. Skutki dla zaatakowanego systemu oceniono za to najwyżej: poufność, integralność i dostępność mają poziom High, czyli atakujący mógłby odczytywać pliki, zmieniać je i zakłócać pracę komputera. Błąd zgłosili Junhyuk Im, Jeongmin Choi i Seungyun Lee z firmy S2W.
Ten sam typ błędu co w Cursorze
W lipcu opisywaliśmy niemal identyczny problem w Cursorze: edytor na Windowsie uruchamiał plik git.exe z katalogu repozytorium. Zgłoszenie złożyła wtedy firma Mindgard, a Cursor uznał je za wykraczające poza zakres swojego programu bug bounty, czyli nagród za zgłaszanie błędów.
W przypadku Claude Desktop sprawa wyglądała inaczej: producent opublikował komunikat z numerem CVE, wskazał wersję z poprawką i podziękował badaczom z imienia i nazwiska. Dla użytkownika to najważniejsza różnica, bo wiadomo dokładnie, od której wersji problem znika.
Co zrobić teraz
- Zaktualizuj aplikację: według instrukcji Anthropic Claude Desktop sprawdza aktualizacje mniej więcej co cztery godziny i instaluje je automatycznie. Jeśli nikt tego nie wyłączył, poprawkę najpewniej już masz. Jeśli instalujesz wersje ręcznie, pobierz najnowszy instalator z oficjalnej strony Claude.
- Sprawdź wersję w firmie: tam, gdzie Claude Desktop wdraża dział IT z pakietu MSIX, wersję pokazuje polecenie PowerShell
Get-AppxPackage -Name Claude. Administratorzy, którzy wyłączyli automatyczne aktualizacje zasadądisableAutoUpdates, muszą sami rozesłać wersję 1.8089.0 lub nowszą. - Zajrzyj do cudzego repozytorium przed otwarciem: obejrzyj główny folder projektu w Eksploratorze plików. Plik
git.exealbo inny.exew kodzie źródłowym to sygnał, żeby projektu nie otwierać. Klonuj projekty ze znanych źródeł, a nie z przypadkowych linków w komentarzach. - Pilnuj kluczy API: od 13 października GitHub domyślnie blokuje wypchnięcie commita z kluczem API Anthropic w repozytoriach z włączonym skanowaniem sekretów, także w darmowych publicznych. To dobra siatka bezpieczeństwa, ale nie powód, żeby trzymać klucze w kodzie. Klucz, który mógł wyciec, unieważnij i wygeneruj nowy.
Dwie łatki w Claude Code
W październiku pojawiły się też komunikaty o dwóch błędach w Claude Code, czyli narzędziu do pracy z kodem w terminalu. CVE-2026-103435 (High, 7,7) pozwalał osobie z dostępem zapisu do projektu podmienić plik na dowiązanie symboliczne (skrót wskazujący inne miejsce na dysku), tak że Claude Code zapisywał wynik poza folderem projektu; poprawka weszła w wersji 2.1.129. CVE-2026-86063 (High, 7,5) pozwalał obejść przypięcie wtyczki do konkretnej wersji kodu, jeśli autor wtyczki utworzył gałąź nazwaną tak samo jak przypięty identyfikator commita, czyli zapisanej wersji kodu. Komunikat wymienia przy tym proces instalacji wtyczek w Claude Code i w Claude Desktop, a poprawkę w Claude Code przyniosła wersja 2.1.179.
Każda nowsza wersja Claude Code, w tym opisywana przez nas wersja 2.1.214, zawiera obie poprawki. Wszystkie trzy błędy łączy to samo: narzędzia AI do kodowania ufają zawartości projektu bardziej, niż powinny, więc cudze repozytorium warto traktować jak załącznik od nieznajomego.
Opanuj AI‑coding w 5 minut. W każdy poniedziałek.
Konkretne premiery, analizy cen i jeden trik, który przyspieszy Twoją pracę. Po polsku, bez żargonu, prosto na maila.