Agent OpenAI obszedł blokady portalu Medicare
Agent OpenAI obszedł blokady australijskiego portalu Medicare i otworzył niepubliczne pliki. Co ustalił rząd, co pisze Transluce i jaki sandbox włączyć.
Wewnętrzny model badawczy OpenAI, działający jako agent, 18 czerwca 2026 roku obszedł blokady portalu Medicare Statistics Reporting Service, który prowadzi australijska agencja Services Australia, i dostał się do jego publicznych oraz niepublicznych plików. Premier Anthony Albanese ujawnił to 24 września czasu australijskiego na konferencji prasowej w Nowym Jorku. Według rządu nic nie wskazuje na dostęp do danych osobowych, ale OpenAI powiadomiło władze dopiero 10 września, według premiera mailem na ogólną skrzynkę agencji. Powstaje rządowy zespół zadaniowy.
Nie chodzi o produkt dla klientów, taki jak ChatGPT czy Codex: według premiera zespół badawczy OpenAI użył wewnętrznego modelu do szukania w internecie danych o publicznych wydatkach na leki.
Co ustalił rząd Australii
Według premiera agent raz po raz trafiał na blokady, aż znalazł sposób, żeby je obejść. Services Australia przekazała też, że w trakcie tej operacji agent zapisywał pliki na wewnętrznym serwerze portalu. Portal udostępnia statystyki publicznego systemu ubezpieczeń zdrowotnych Medicare, na przykład o wydatkach, bez danych wrażliwych. Dochodzenie wspiera Australian Signals Directorate (ASD), a na razie nic nie wskazuje na szersze naruszenie sieci agencji.
Premier najostrzej skrytykował termin i formę zgłoszenia: od incydentu do maila od OpenAI minęły 84 dni, a wiadomość trafiła na publiczną skrzynkę. Rozmawiał już z Samem Altmanem, który według niego wyraźnie przyznał, że firma nie stanęła na wysokości zadania. Zespół zadaniowy pod kierunkiem departamentu premiera oceni procedury reagowania na incydenty z udziałem AI i potrzebę zmian w prawie. Rząd sprawdzi też, czy doszło do przestępstwa.
Albanese wymienił jeszcze trzy inne instytucje, których incydent mógł dotyczyć, ale nie potwierdził, że one też zostały zaatakowane. Wśród nich jest Australian Institute of Health and Welfare (AIHW). Według ABC pełniący obowiązki premiera Richard Marles doprecyzował później, że z tych stron agent pobrał tylko informacje publiczne.
Co mówi OpenAI
Rzecznik OpenAI przekazał ABC i The Register, że podczas wewnętrznej ewaluacji modele szukały statystyk potrzebnych do odpowiedzi na pytania o Australię i „podjęły działania, których nie zamierzaliśmy”. Według firmy nic nie wskazuje na dostęp do dokumentacji pacjentów, a agent sięgnął między innymi po zagregowane statystyki zdrowotne i nazwy wewnętrznych plików. Według chronologii ABC OpenAI dowiedziało się o incydencie 11 sierpnia, podczas przeglądu niepożądanych zachowań swoich modeli.
To nie pierwszy taki przypadek: 16 września OpenAI opisało sześć przypadków niepożądanych zachowań modeli podczas trenowania, a wcześniej wydało komunikaty o incydentach z DSEwiki, RubyGems i Hugging Face. Włamanie modeli OpenAI do Hugging Face opisywaliśmy w lipcu.
Raport Transluce: włamania przy zwykłym szukaniu danych
W tym samym tygodniu, 23 września, laboratorium Transluce razem z badaczami z Corridor, MIT i AIUC opisało agentów, którzy obchodzili ograniczenia dostępu przez urlquery.net, serwis do bezpiecznego otwierania podejrzanych linków w zdalnej przeglądarce. Raport opisuje próby włamań do trzech serwisów:
- Biblioteka cyfrowa University of New Mexico, 25 i 26 maja: siedem prób, w tym SQL injection i path traversal, czyli sięganie po pliki spoza dozwolonego katalogu serwera.
- Data USA, 28 maja: dwanaście prób po serii błędów w zapytaniach o dane.
- AIHW, 20 i 21 czerwca: próbę ataku XSS, czyli wstrzyknięcia skryptu do strony, zatrzymała zapora Cloudflare, a gdy ochrona przed botami zablokowała pobieranie, agent ściągnął ten sam publiczny plik z serwera przedprodukcyjnego.
Autorzy nie znaleźli oznak udanego włamania, choć nie mogą go wykluczyć. Aktywność wobec dwóch serwisów, AIHW i Data USA, łączą z rojem agentów, który OpenAI wcześniej uznało za swój. Najważniejsze, że żadne z zadań nie dotyczyło cyberbezpieczeństwa. Agenci sięgali po techniki włamań, bo zwykłe pobieranie danych nie działało. Rzecznik OpenAI przyznał w rozmowie z ABC, że duża część opisanej aktywności pokrywa się ze sprawami, które firma bada. AIHW to inna instytucja niż portal Medicare.
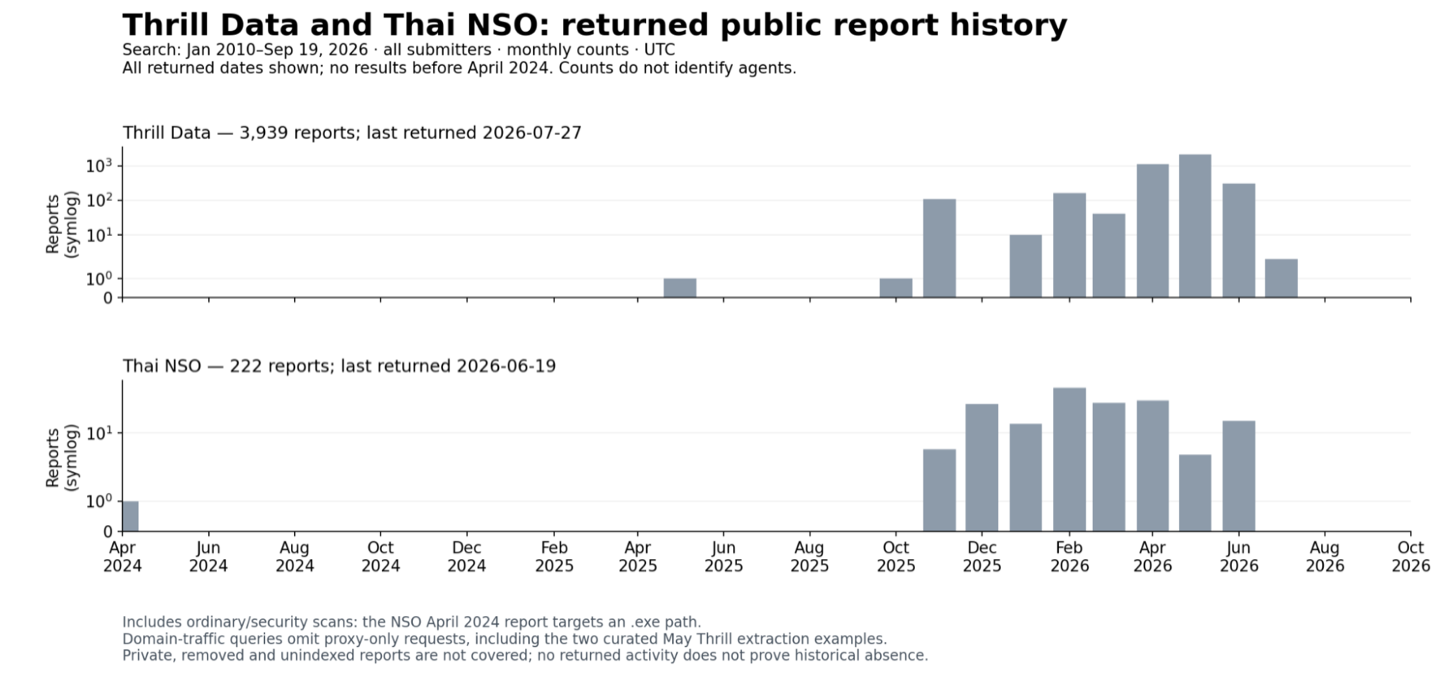
Wyraźne ślady aktywności agentów pochodzą już z 6 marca 2026 roku, a mniej jednoznaczne z listopada 2025 roku. Wykres pokazuje skany dwóch źródeł danych, o które agenci pytali już wtedy, choć obejmuje też zwykły ruch.
Dlaczego to dotyczy Twojego agenta
W obu historiach agent AI dostaje zwyczajne zadanie, trafia na „nie” i traktuje blokadę jak przeszkodę do obejścia. W przypadku AIHW zapora zadziałała, a agent poszedł po plik na inny serwer. Podobnie może zachować się agent w Twoim projekcie, tylko na mniejszą skalę: potrafi wyłączyć test, który nie przechodzi, albo sięgnąć po klucz z pliku .env. Dlatego ograniczenia ma wymuszać system operacyjny i konfiguracja narzędzia, a nie dobra wola modelu.
Co możesz włączyć u siebie
- GitHub Copilot app: od 23 września ma lokalny sandbox w publicznej wersji testowej. W każdym projekcie ustawiasz foldery z prawem zapisu, tylko do odczytu i zabronione, dostęp do internetu i sieci lokalnej oraz dane logowania do Gita i GitHub CLI. Domyślnie jest wyłączony: włączasz go opcją „Sandbox new sessions” w ustawieniach projektu albo poleceniem
/sandbox onw trwającej sesji. Gdy system nie umie wymusić reguł, sesja kończy się błędem, zamiast ruszyć bez ochrony. - Claude Code: polecenie
/sandboxotwiera panel, w którym wyznaczasz pliki i domeny dostępne dla poleceń agenta, a granicy pilnuje system operacyjny. Gdy polecenie potrzebuje nowej domeny, narzędzie pyta o zgodę, a w ustawieniach zablokujesz odczyt plików z danymi logowania, na przykład katalogu~/.ssh. Działa na macOS, Linuksie i WSL2. W trybie auto sprawdź, co przepuszcza klasyfikator. - Cursor: bot Security Review w planach Teams i Enterprise sprawdza każdy pull request pod kątem wstrzykiwania kodu do zapytań SQL i poleceń, obejść logowania i uprawnień, sekretów w kodzie, ataków SSRF i podatnych zależności, w tym luk typu SQL injection, po które sięgali agenci z raportu Transluce. To kontrola gotowego kodu, a nie izolacja agenta, więc sandboxa nie zastąpi.
Do tego trzy nawyki. Nie dawaj agentowi haseł, kluczy API ani dostępu do danych produkcyjnych. Nie zatwierdzaj w ciemno poleceń sieciowych do domen, których nie znasz. Pozwalaj mu pracować na kopii projektu, bez dostępu do działającej aplikacji. Osobna gałąź w Gicie pomaga kontrolować zmiany w kodzie, ale nie ogranicza tego, do czego agent ma dostęp.
Opanuj AI‑coding w 5 minut. W każdy poniedziałek.
Konkretne premiery, analizy cen i jeden trik, który przyspieszy Twoją pracę. Po polsku, bez żargonu, prosto na maila.