Vercel Security Review: agent AI szuka luk
Vercel sprawdza agentem AI każdy push na GitHubie, w planie Pro za darmo do 10 listopada. Do tego blokada złośliwych paczek npm i darmowe skany w Lovable.
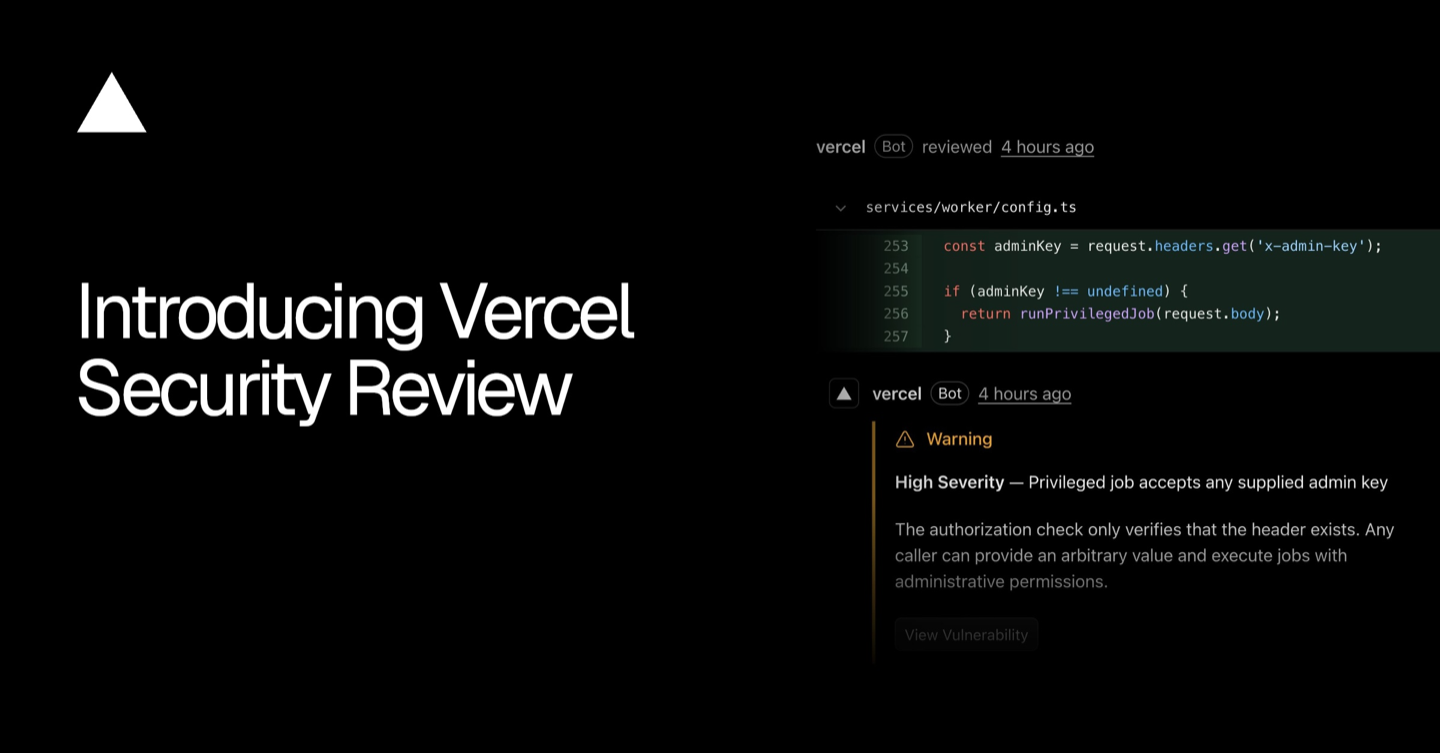
Vercel uruchomił 2 listopada 2026 publiczną betę Vercel Security Review: agenta AI, który po każdym wysłaniu kodu do repozytorium na GitHubie połączonego z Vercelem szuka w zmianach luk bezpieczeństwa. Działa w planach Pro i Enterprise, a przeglądy są darmowe do 10 listopada 2026. Potem płacisz za tokeny. Osoby wdrażające aplikacje tworzone z pomocą AI dostały w tym tygodniu jeszcze dwa zabezpieczenia: Vercel blokuje złośliwe paczki npm na wszystkich planach, także darmowym Hobby, a Lovable uruchamia głęboki skan bezpieczeństwa na prośbę wpisaną w czacie.
Co robi Vercel Security Review
Security Review to nowa funkcja Vercel Agent. Przegląd startuje przy każdym pushu, czyli wysłaniu zmian do repozytorium na GitHubie, także gdy zmiany trafiają prosto do wersji produkcyjnej bez pull requesta, czyli prośby o scalenie zmian. Agent porównuje nowy kod z poprzednim wdrożeniem i sprawdza tylko zmiany, dlatego według Vercela sprawdzenie trwa kilka sekund.
Szuka między innymi wstrzykiwania kodu, obchodzenia kontroli dostępu i ujawnionych danych dostępowych, na przykład kluczy API. Przykład Vercela: fragment aplikacji wydający faktury sprawdza, czy użytkownik jest zalogowany, ale nie sprawdza, czy faktura należy do jego firmy. Każdy zalogowany pobierze więc cudzą fakturę, zmieniając jej numer. Według Vercela agent wykrywa takie błędy logiki, których nie widzą zwykłe skanery szukające wzorców.
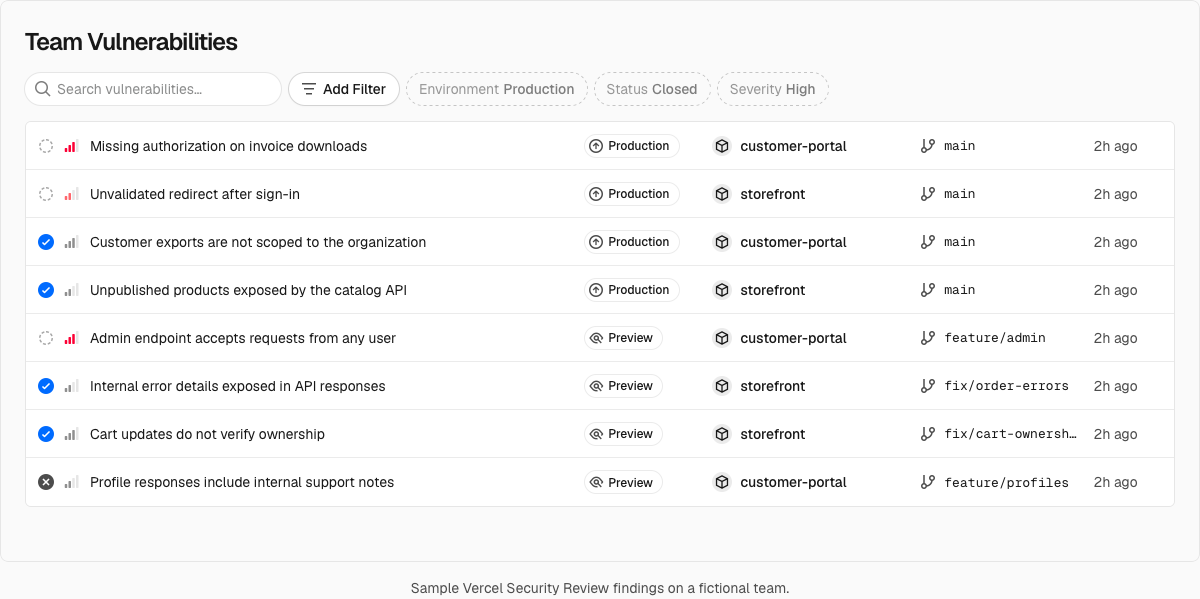
Panel przykładowego zespołu z wpisu Vercela: przy każdym znalezisku widać status, poziom zagrożenia, projekt i gałąź.
Gdzie zobaczysz wyniki i jak je naprawić
Znaleziska trafiają do panelu Vulnerabilities, a GitHub pokazuje wynik kontroli przy każdym sprawdzonym commicie, czyli zapisie zmian. W prywatnym repozytorium agent dopisuje też komentarze do otwartego pull requesta. W publicznym zostawia tylko wynik kontroli, żeby niezałatana luka nie była widoczna dla wszystkich. Poziom zagrożenia (od Low do Critical) szacuje AI, a nie stały zestaw reguł, więc każde znalezisko warto ocenić samemu.
Naprawić można na dwa sposoby:
- Fix with Vercel Agent: agent potwierdza, że luka nadal istnieje, wprowadza możliwie najmniejszą poprawkę, uruchamia testy i otwiera pull request. Nic nie scala się samo. Przycisk pojawia się tylko przy włączonej opcji Enable Chat.
- Własny agent: znalezisko skopiujesz jako tekst (Markdown albo JSON) i wkleisz do Claude Code czy innego narzędzia. Osoby pracujące w terminalu pobiorą je też poleceniem
vercel security vulnerabilities(Vercel CLI od wersji 65.10.0).
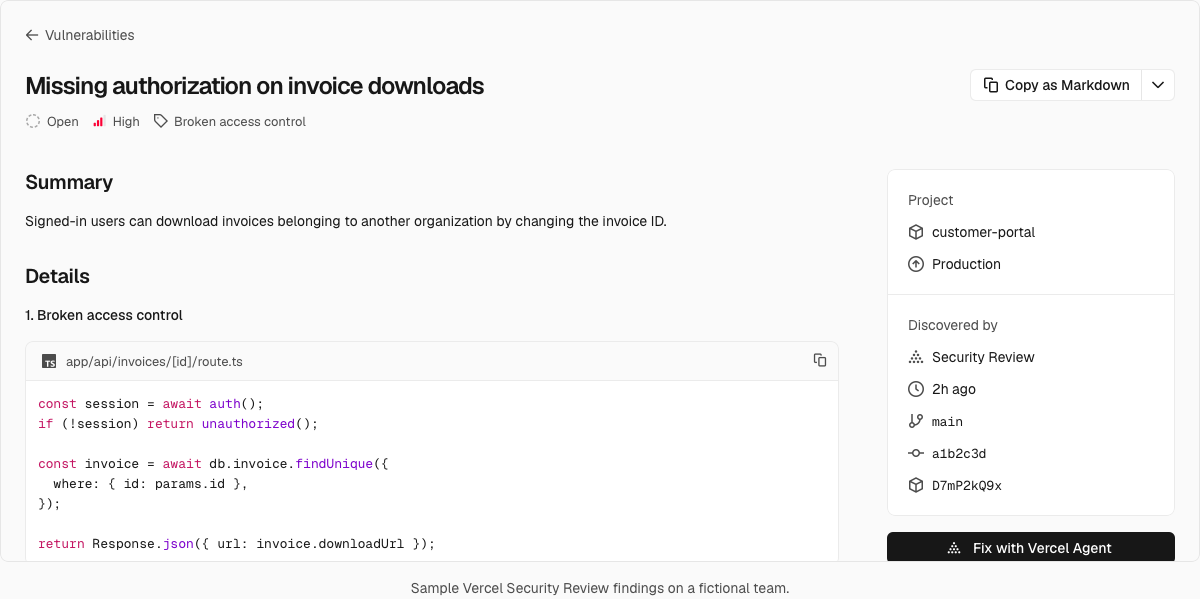
Karta znaleziska wyjaśnia lukę i proponuje poprawkę.
Jak włączyć i co jest skanowane
Security Review włączysz w ustawieniach zespołu: Settings, potem Agent, sekcja Security Reviews i przełącznik Review Deployments Automatically. Przegląd obejmie wszystkie projekty albo wybrane, najwyżej 100. To ustawienie zmieni tylko właściciel zespołu, czyli osoba z rolą Owner.
Skan obejmuje kod wysłany do repozytorium na GitHubie, z którego Vercel wdraża aplikację. Jeśli kod z Lovable, Bolta czy Claude Code trafia do takiego repozytorium, przegląd obejmie również ten kod. Obsługę wdrożeń z wiersza poleceń Vercela i z v0 firma dopiero zapowiada, podobnie jak repozytoriów, których Vercel nie używa do wdrażania.
Ile to kosztuje i w jakich planach
- Hobby (0 USD): Vercel Agent jest tu niedostępny, więc Security Review też.
- Pro (20 USD miesięcznie): przeglądy są darmowe do 10 listopada 2026. Potem płacisz stawkę dostawcy modelu bez marży oraz 0,25 USD za milion tokenów (wejściowych, z pamięci podręcznej i wyjściowych). Poprawki przez Vercel Agent są płatne według tej stawki już teraz.
- Enterprise: cena ustalana indywidualnie.
Opłata jest naliczana za każde wysłanie zmian, a nie za pull request, więc koszt rośnie z częstotliwością wysyłania i ilością zmienionego kodu. Jeśli włączysz przeglądy na próbę, a potem nie chcesz za nie płacić, wyłącz przełącznik przed 10 listopada.
Security Review analizuje kod, ale nie testuje uruchomionej aplikacji. Vercel pisze wprost, że to nie audyt bezpieczeństwa ani test penetracyjny i nie gwarancja braku luk. Paczki npm, z których składa się aplikacja, sprawdza osobny mechanizm, i ten działa na każdym planie.
Vercel blokuje złośliwe paczki npm na każdym planie
Vercel ogłosił 2 listopada, że przy każdym nowym budowaniu aplikacji (buildzie) sprawdza zależności przed instalacją i w jej trakcie. Korzysta z listy konkretnych wersji paczek zablokowanych z powodu złośliwego kodu albo luk, a nowe pozycje na liście zaczynają działać zwykle po kilku minutach. Działa to automatycznie na wszystkich planach, bez konfiguracji.
Gdy Vercel trafi na zablokowaną paczkę, przerywa wdrożenie i w komunikacie błędu podaje jej nazwę oraz wersję. Wtedy poproś asystenta AI o aktualizację tej paczki do bezpiecznej wersji i odświeżenie lockfile (pliku z dokładnymi wersjami paczek), a potem wdróż ponownie. To zabezpieczenie po stronie hostingu uzupełnia skanowanie nowych paczek w samym rejestrze npm. Ataki przez cudzy kod to nie teoria. Pokazał to niedawny backdoor w rozszerzeniu Claude Code ze sklepu Cursora.
Lovable: głęboki skan z czatu i lista paczek
Od 29 października wystarczy poprosić w czacie projektu, żeby Lovable sprawdził bezpieczeństwo aplikacji. Uruchamia wtedy w tle głęboki skan (Deep scan) i wyjaśnia wyniki w czacie. Same skany są darmowe, ale prośba i odpowiedź Lovable zużywają kredyty jak zwykła praca nad aplikacją. Głęboki skan trwa zwykle od 3 do 13 minut, najwyżej 15 minut. Szybki skan (Quick scan) uruchamia się automatycznie przy każdej publikacji i sprawdza między innymi reguły określające, kto ma dostęp do bazy danych, oraz paczki ze znanymi lukami. Lovable daje 10 darmowych poprawek luk, wspólnych z naprawianiem błędów budowania. Każda wykorzystana wraca do puli po 24 godzinach, a kolejne zużywają kredyty.
1 listopada Lovable dodał bezpłatne pobieranie SBOM, czyli spisu paczek, z których korzysta projekt w wersji produkcyjnej, razem ze znanymi lukami, w formacie SPDX 2.3 albo CycloneDX 1.5. Przyda się, gdy dział bezpieczeństwa klienta poprosi o listę składników aplikacji.
Agentów szukających luk opisywaliśmy już w tekstach o GitHub Copilot, Codex Security i Devin Security Swarm. U Vercela przegląd rusza sam po każdym wysłaniu zmian.
Opanuj AI‑coding w 5 minut. W każdy poniedziałek.
Konkretne premiery, analizy cen i jeden trik, który przyspieszy Twoją pracę. Po polsku, bez żargonu, prosto na maila.