Wyciek kluczy z OpenCode Console: co robić?
Włamanie objęło 1,4% użytkowników OpenCode Console i zapisane przez nich klucze API OpenAI, Anthropic i Google. Jak je unieważnić i ustawić limit wydatków.
W nocy z 16 na 17 października 2026 napastnicy włamali się do OpenCode Console, opcjonalnego panelu webowego twórców agenta OpenCode, i mogli przejąć zapisane tam klucze API do usług OpenAI, Anthropic i Google. Firma podaje, że incydent objął 1,4% użytkowników Console, a poszkodowanych powiadomiła mailem. Jeśli trzymałeś w Console własny klucz dostawcy, unieważnij go w panelu tego dostawcy, wygeneruj nowy i sprawdź zużycie oraz opłaty z ostatnich dni. Sprawa nie dotyczy kluczy zapisanych w samej aplikacji OpenCode na komputerze.
Co się stało
OpenCode opisało zdarzenie we wpisie na X 17 października. Według komunikatu włamanie miało związek z „atakiem destylacyjnym na dużą skalę” i dotyczyło części użytkowników, którzy podłączyli w Console zewnętrznych dostawców. Kto nie dostał maila, nie jest według firmy poszkodowany. Szczegółów technicznych firma nie podała, tłumacząc, że incydent trwa.
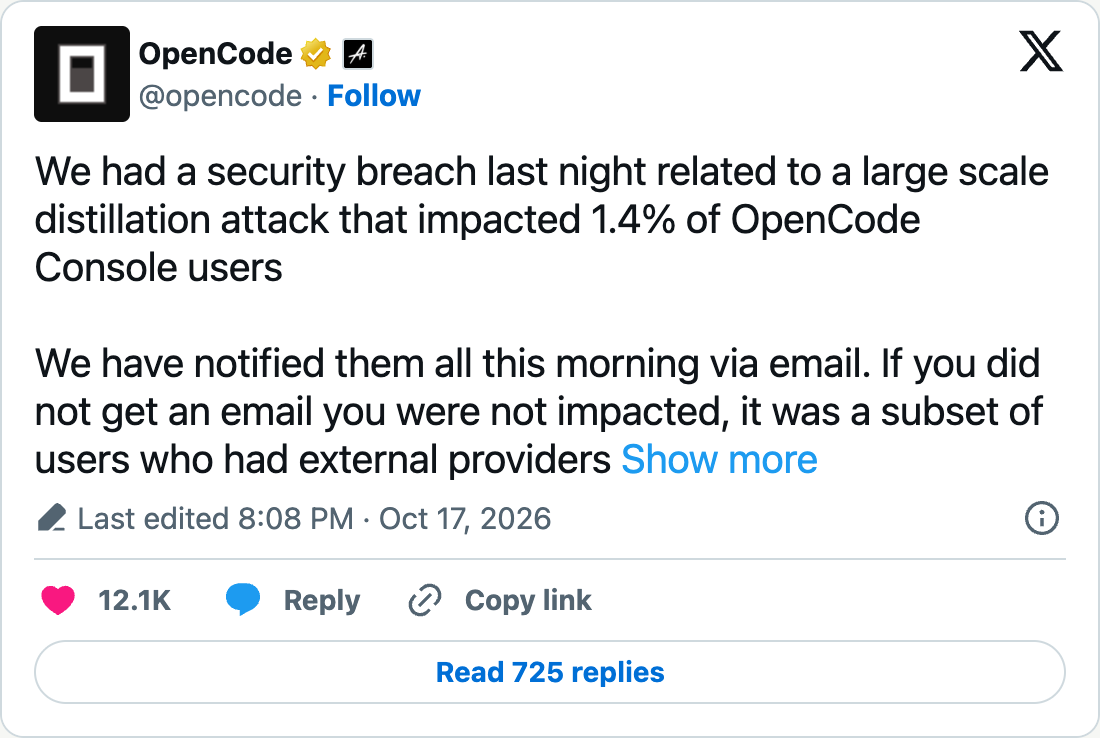
Destylacja to etykieta nadana przez samo OpenCode. Anthropic, który 12 października opisywał swoje zabezpieczenia przed atakami destylacyjnymi, definiuje je jako ukryte kampanie na przemysłową skalę, które wyciągają możliwości jednego modelu, żeby odtworzyć je w innym. OpenCode nie wyjaśniło, jak włamanie łączy się z destylacją. Klucze zostały też użyte: OpenAI i OpenCode mówią wprost o zwrotach środków pobranych w ataku.
Jak zareagowali dostawcy
W ciągu dwóch dni zareagowali dostawcy i samo OpenCode:
- Anthropic: Lydia Hallie z Anthropic napisała wieczorem 17 października, że firma unieważniła klucze Claude API, które uznała za zagrożone, i dla pewności radzi utworzyć nowy.
- Google: Evan Otero z zespołu Google AI Studio poinformował tej samej nocy, że ujawnione klucze Gemini API zostały zablokowane. Zaleca utworzyć nowy klucz w AI Studio i usunąć stary.
- OpenAI: Thibault Sottiaux z OpenAI napisał 19 października, że firma razem z OpenCode przywróciła dostęp poszkodowanym klientom API i zadbała o zwrot kredytów pobranych w ataku.
- OpenCode: Dax Raad z Anomaly, firmy rozwijającej OpenCode, zapewnił 18 października, że zespół skontaktował się ze wszystkimi poszkodowanymi, a zwroty już trwają.
Czy to dotyczy Ciebie
Pod nazwą OpenCode kryją się dwie różne rzeczy. Pierwsza to darmowa aplikacja na Twoim komputerze: klucze dodane w niej komendą /connect trafiają do lokalnego pliku auth.json, a Dax Raad podkreśla, że nigdy nie docierają do firmy. Druga to Console, czyli opcjonalna usługa w przeglądarce z przestrzeniami roboczymi i abonamentem OpenCode Go. W zakładce Providers można tam podłączyć konto u dostawcy, wpisując jego klucz API, który Console przechowuje na swoich serwerach. Zagrożone były klucze dostawców zapisane w Console.
Abonamentów OpenCode Go i Go Plus (10 i 40 USD miesięcznie) komunikat firmy nie wymienia. Kilku użytkowników, w tym abonenci Go, zgłosiło jednak w repozytorium projektu na GitHubie, że w tym samym czasie ich klucze Console przestały działać, także gdy nie podłączali żadnych dostawców. Zespół kieruje takie sprawy pod adres [email protected].
Co zrobić krok po kroku
Jeśli dostałeś maila albo nie pamiętasz, czy wpisywałeś klucz do Console, zajrzyj do panelu każdego dostawcy:
- Anthropic (Claude Console): na stronie API keys (
platform.claude.com/settings/keys) usuń stary klucz opcją Delete, bo Disable tylko go wstrzymuje. Nowy utworzysz przyciskiem Create key. Zużycie pokażą strony Usage i Cost, a pułap wydatków ustawisz w Settings > Billing, w sekcji Spend limits. - OpenAI (platforma API): na stronie API keys unieważnij stary klucz i utwórz nowy, a na stronie Usage przejrzyj zużycie. Limit ustawisz w Organization limits: w sekcji Spend wybierz Edit spend limit, wpisz kwotę i włącz Enforce a hard limit. Haczyk opisaliśmy w tekście o limitach wydatków w API OpenAI.
- Google (AI Studio): utwórz nowy klucz, a stary wyłącz albo usuń. Zużycie znajdziesz w zakładce Usage, a miesięczny pułap ustawisz na stronie Spend, w polu Monthly spend cap. Google zaznacza, że funkcja jest eksperymentalna, a rozliczenia spływają z opóźnieniem około 10 minut, więc nadwyżka jest możliwa.
Nowy klucz wklej wszędzie, gdzie używałeś starego. Nieautoryzowane obciążenia zgłoś OpenCode pod adresem [email protected].
A co z abonamentem Claude albo ChatGPT
Abonament Claude Pro i Max albo ChatGPT Plus i Pro to co innego niż klucz API, a Console przy podłączaniu dostawcy prosi właśnie o klucz. Logowanie kontem ChatGPT Plus lub Pro to funkcja lokalnej aplikacji, a nie Console. Dokumentacja OpenCode przypomina też, że Anthropic zabrania korzystania z abonamentów Claude w OpenCode przez wtyczki.
Wyjątek dotyczy planów Claude Max i Team, które dają comiesięczne kredyty na Claude API (w Max 5x i Max 20x to odpowiednio 100 i 200 USD). Trafiają do podpiętej organizacji w Claude Console i korzysta z nich każdy jej klucz API, więc klucz zapisany w OpenCode Console mógł zużyć te kredyty, a po nich dokupione środki albo automatyczne doładowanie. Zużycia API Anthropic nigdy nie dolicza do rachunku za abonament, ale stan kredytów warto sprawdzić na stronie Billing.
Lekcja: własny klucz w cudzym panelu
Korzystanie z własnego klucza API jest wygodne i często tańsze niż abonament. Ten incydent pokazuje jego koszt: wpisując klucz do cudzego panelu, pozwalasz komuś wysyłać zapytania na Twój koszt. Jeśli klucz wycieknie, za każdy token zużyty przez napastnika zapłacisz Ty. Trzy nawyki ograniczają szkody:
- Osobny klucz na każde narzędzie: gdy jeden wycieknie, wyłączasz tylko jego i wiesz, skąd przyszedł problem.
- Data ważności: Claude Console pozwala wybrać ją przy tworzeniu klucza, na przykład 3 godziny, tydzień albo 30 dni, a OpenAI zaleca ją przy każdym kluczu projektu.
- Twardy limit wydatków: najlepiej w osobnym projekcie dla danego narzędzia, z kwotą, której utrata nie zaboli.
Limit nie zapobiegnie wyciekowi, ale ograniczy rachunek, który zostawi po sobie napastnik.
Opanuj AI‑coding w 5 minut. W każdy poniedziałek.
Konkretne premiery, analizy cen i jeden trik, który przyspieszy Twoją pracę. Po polsku, bez żargonu, prosto na maila.